
ICT kaders bij aanbestedingen
Content
Samenvatting en conclusies
Over de ICT-kaders heen ontstaat een duidelijk gedifferentieerd beeld. Aanbestedende diensten houden zich niet in gelijke mate aan alle kaders. Kaders die aansluiten bij bestaande juridische, contractuele of beveiligingsroutines worden relatief goed meegenomen.
Aanbestedende diensten lijken vooral te sturen op beheersbaarheid van risico’s. Eisen rond privacy, informatiebeveiliging, auditrechten, dataportabiliteit en exitstrategieën zijn relatief goed vertegenwoordigd. Kaders die vragen om een meer actieve markt- of innovatiekeuze, zoals hergebruik van software en open source, worden minder vaak opgevoerd. De aanbestedingspraktijk lijkt daarmee sterker gericht op controle en continuïteit dan op het stimuleren van hergebruik en open digitale ecosystemen.
Het meest positieve beeld zien we bij Privacy by Design. In slechts 3 gevallen is het kader wel van toepassing, maar niet geëist. Dit hoge aandeel wordt vooral verklaard doordat onderdelen als verwerkersovereenkomsten, AVG-verwijzingen, DPIA’s, datalekprocedures en auditrechten vaak standaard in aanbestedingsdocumenten zijn opgenomen. Daarbij gaat het vaak om contractuele en procedurele borging via standaardvoorwaarden, verwerkersovereenkomsten en modelcontracten. De aanwezigheid van deze elementen betekent niet automatisch dat privacyvriendelijke architectuurkeuzes, dataminimalisatie of uitgebreide auditmogelijkheden ook inhoudelijk zijn uitgewerkt. De naleving is daarmee breed aanwezig, maar de diepgang varieert.
Ook het Rijksbreed Cloudbeleid laat een relatief positief beeld zien: waar het van toepassing was, werden de elementen van de exitstrategie en/of de right-to-audit vrijwel altijd uitgevraagd. Opvallend is het verschil tussen rijksoverheid en medeoverheden: bij medeoverheden lijkt veel vaker sprake te zijn van aanbestedingen met een cloudcomponent dan bij de rijksoverheid. Exitplannen, retransitie, dataverwijdering, dataoverdracht en right-to-audit komen vaak terug in de aanbestedingen, via GIBIT, ARBIT, verwerkersovereenkomsten of conceptovereenkomsten. Hier geldt, net zoals bij Privacy by design, dat er grote variatie is in de inhoudelijke diepgang en uitwerking van de eisen ten aanzien van dit thema.
Het kader van de informatiebeveiliging is vaak terug te vinden in de aanbestedingen, het specifieke instrument van de ICO Wizard wordt eigenlijk nooit genoemd. De praktijk leunt vooral op de verwijzing naar BIO, BBN, ISO 27001, NIST, SOC II, NCSC, CIP-overheid, ABDO en eigen beveiligingsbeleid. De kwaliteit verschilt sterk: sommige aanbestedingen bevatten uitgebreide beveiligingseisen, andere blijven steken in algemene normverwijzingen.
Het Open Standaardenbeleid neemt een tussenpositie in. In bijna de helft van de aanbestedingen wordt expliciet verwezen naar dit kader. Open standaarden ondersteunen enerzijds risicobeheersing en kwaliteitsborging, onder meer door interoperabiliteit, digitale veiligheid en toegankelijkheid, en hebben anderzijds een marktordenende functie doordat zij bijdragen aan leveranciersonafhankelijkheid, concurrentie en een opener digitaal ecosysteem.
De kaders rond hergebruik van overheidsinformatie en open source blijven duidelijk achter bij de overige onderzochte kaders. Opvallend is dat veel aanbestedingen wel aandacht besteden aan open standaarden, API's, dataportabiliteit, exitstrategieën en beperking van leveranciersafhankelijkheid, maar deze uitgangspunten zelden verbinden aan expliciete eisen over hergebruik van software of een voorkeur voor open source. Daarmee worden wel de gevolgen van afhankelijkheid beheerst, maar wordt veel minder gestuurd op het voorkomen ervan.
De hoofdconclusie is dat ICT-kaders beter landen naarmate de achterliggende beleidsdoelen zijn vertaald in concrete, herkenbare en routinematig gebruikte aanbestedingseisen en standaardvoorwaarden. AVG, verwerkersovereenkomsten, BIO, ISO 27001, GIBIT, exit en audit zijn herkenbare routines geworden. Beleidsregels die expliciet vragen om andere inkoopkeuzes — hergebruik, ruime licentievoorwaarden en voorkeur voor open source — landen veel minder goed. De aanbestedingspraktijk is daarmee sterker gericht op beheersing van risico’s en continuïteit dan op het actief sturen op hergebruik, leveranciersonafhankelijkheid en open digitale ecosystemen.
Inleiding & aanpak
Het Overheidsbreed Beleidsoverleg Digitale Overheid (OBDO) heeft aan het Forum Standaardisatie verzocht om in het kader van de Monitor Open Standaarden 2026 een aanvullend onderzoek naar de toepassing van ICT-kaders in aanbestedingen. Het betreft de volgende vijf kaders:
- ICT Kader 1: Wet hergebruik overheidsinformatie
- ICT Kader 2: Privacy by Design
- ICT Kader 3: Inkoopbeleid Open Source
- ICT Kader 4: Informatiebeveiliging
- ICT Kader 5: Rijksbreed Cloud beleid
Het onderzoek is gedaan op basis van de steekproef van 70 ICT aanbestedingen bij het Rijk en medeoverheden uit het reguliere aanbestedingenonderzoek. De resultaten van het reguliere aanbestedingenonderzoek zijn te vinden op de website van het Forum. Aan een tweetal experts is gevraagd om per aanbesteding te bepalen welke van de verplichte open standaarden van de Pas Toe Of Leg Uit-lijst van Forum Standaardisatie relevant waren en of die daadwerkelijk uitgevraagd werden. In datzelfde proces zijn de experts – op basis van een van tevoren vastgesteld beoordelingskader – nagegaan in hoeverre er in de aanbestedingen rekening werd gehouden met de bovengenoemde ICT-kaders. Hoofdbeoordelaar was Piet Hein Minnecré (PBLQ) en de second opinion voor de rijksaanbestedingen werd geleverd door Tim Vos-Goedhart (Open State Foundation).
Als het kader voor de betreffende aanbesteding relevant werd bevonden door de experts, dan leverde dit per ICT-kader een score op en een tekstuele onderbouwing van die score. Over de rijksaanbestedingen is vervolgens een consensusmeeting gehouden met de twee beoordelaars, de feitelijke opdrachtgever van het onderzoek Bureau Forum Standaardisatie (Mathieu Paapst) en de onderzoekers van ICTU.
In aanvulling op de vijf door het OBDO aangedragen kaders is een zesde kader toegevoegd, namelijk dat van het open standaardenbeleid. Meer over dat kader in de paragraaf op pagina 15 en 16.
ICT Kader 1: Wet hergebruik overheidsinformatie
Dit kader ziet met het oog op hergebruik van software op de verplichting om in aanbestedingen voor de ontwikkeling van software te eisen dat deze voor hergebruik geschikt is en geleverd zal worden onder ruime licentievoorwaarden.
Het kader is alleen van toepassing op de aanbesteding voor de ontwikkeling, doorontwikkeling en het beheer van software (inclusief maatwerkmodules in off-the-shelf-software).
Er werd door de externe experts (beoordelaars) getoetst op de eis van ruime licentievoorwaarden, dat bepaalde het oordeel of er al dan niet aan dit kader werd voldaan. Aanvullende elementen waarnaar gekeken werd zijn zaken als de scheiding broncode/dienstverlening, documentatie voor overdraagbaarheid en het gebruik van opensource communities.
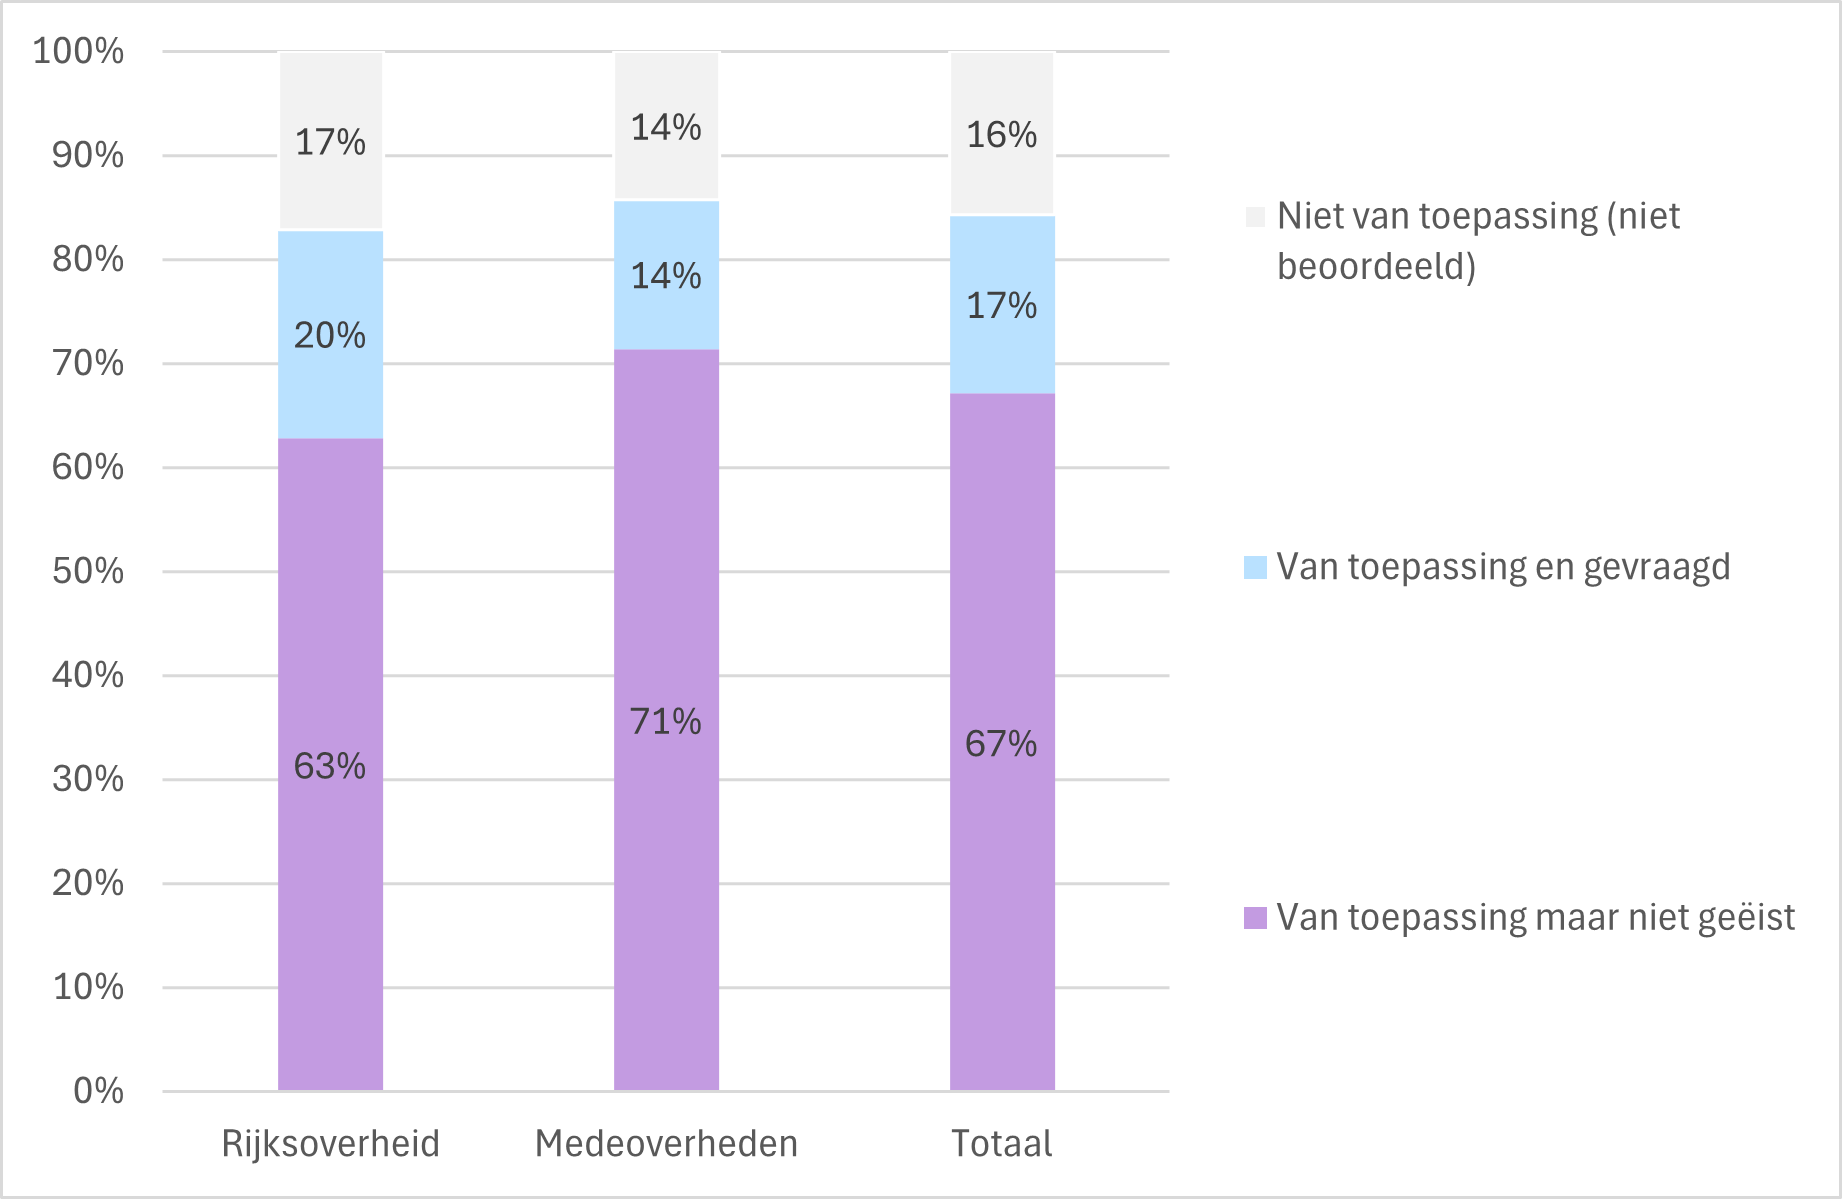
Figuur 1. ICT Kader: Wet hergebruik overheidsinformatie (2025).
Bron: Monitor Open Standaarden 2026 (ICTU).
Van de 70 beoordeelde aanbestedingen was dit kader in 11 gevallen (16%) niet van toepassing omdat geen relevante softwareontwikkeling is vastgesteld. In 12 gevallen (17%) was het kader wel van toepassing én werd gevraagd om hergebruik of ruime licentievoorwaarden. In de meeste gevallen, 47 van de 70 aanbestedingen, was het kader echter van toepassing maar niet geëist. Dat is 67 procent van het totaal.
Het beeld verschilt beperkt tussen rijksoverheid en medeoverheden. Het aandeel aanbestedingen waarin het kader wel is gevraagd, ligt bij de rijksoverheid op 20 procent en bij medeoverheden op 14 procent.
De cijfers en opmerkingen laten zien dat de naleving van dit kader zwak is. In twee derde van alle aanbestedingen is het kader wel relevant, maar ontbreekt een expliciete eis over ruime licentievoorwaarden of hergebruik. Dat patroon is zichtbaar bij zowel rijksoverheid als medeoverheden, met een iets gunstiger beeld bij de rijksoverheid.
De toepassing van dit kader vraagt om een inhoudelijke beoordeling van de aard van de aanbesteding. Bij zuivere standaardsoftware ligt hergebruik minder voor de hand, maar in veel aanbestedingen is sprake van configuratie, doorontwikkeling, maatwerkmodules, portalen, koppelingen of firmware. Soms gaat het daarbij ook om software die ontwikkeld wordt voor de opdrachtgever en afgenomen wordt als clouddienst. Juist in deze gevallen lijkt het kader vaak niet expliciet te worden herkend. Daardoor blijft onduidelijk of aanbestedende diensten bewust afzien van eisen over hergebruik, of dat zij het softwareontwikkelingskarakter van de opdracht onvoldoende onderkennen.
In de aanbestedingen worden regelmatig aan dit kader verwante eisen aangetroffen, zoals escrow, exitregelingen, overdraagbare documentatie, dataportabiliteit en scheiding tussen data en software. Dat is een terugkerend patroon waarmee aanbestedende diensten sturen op continuïteit, overdraagbaarheid en leveranciersonafhankelijkheid. Maar met deze elementen wordt veel minder gestuurd op maatschappelijk hergebruik van software. Eisen die specifiek waarborgen dat maatwerksoftware onder ruime licentievoorwaarden beschikbaar komt voor hergebruik door andere overheden, zijn echter zeldzaam. Daarmee wordt het doel van de Wet hergebruik overheidsinformatie slechts gedeeltelijk geraakt. Ruime licentievoorwaarden beogen immers ook dat ontwikkelde software breder beschikbaar en opnieuw inzetbaar wordt. Daarmee wordt het doel van het kader vernauwd tot een contractueel continuïteitsvraagstuk.
In het onderzoek kwamen ook positieve uitzonderingen naar voren, waarin rechten op maatwerk, broncode of documentatie expliciet bij de opdrachtgever komen te liggen. Het stimuleren van hergebruik van met publieke middelen ontwikkelde software krijgt in de huidige aanbestedingspraktijk echter nog beperkt aandacht en wordt slechts incidenteel vertaald naar concrete aanbestedingseisen.
ICT Kader 2: Privacy by Design
Dit kader betreft de verplichting om in aanbestedingen voor de ontwikkeling van software Privacy-by-design op te nemen als eis. Dit kader overlapt deels met BIO/ISO-normen, maar bevat ook aanvullende AVG-principes.
Dit kader is alleen van toepassing op de aanbesteding voor de ontwikkeling, doorontwikkeling en het beheer van software (inclusief maatwerkmodules in off-the-shelf-software). Er wordt getoetst op een drietal vereisten:
- Dataminimalisatie
- Privacyvriendelijke (modulaire) architectuur / demonstratie van ontwerpkeuzes
- Verwerkersovereenkomst (de verwachting is dat deze vrijwel altijd wordt geëist)
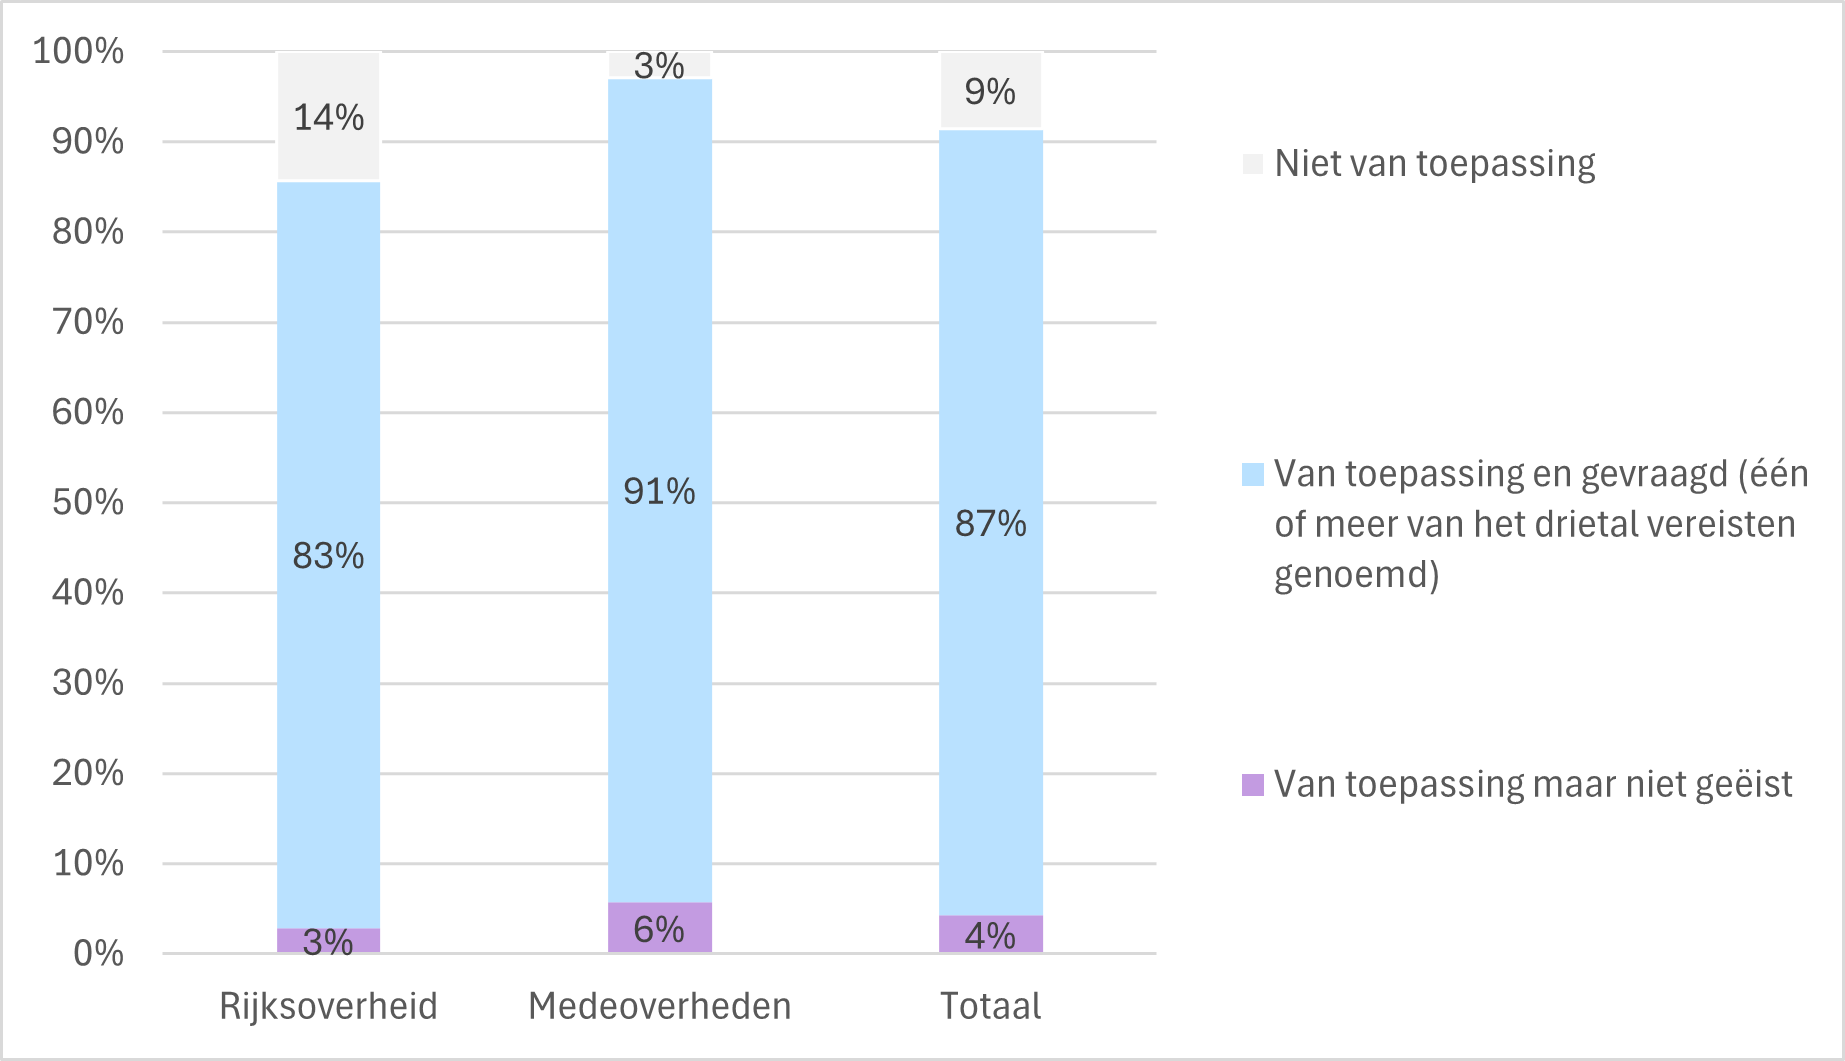
Figuur 2. Privacy by Design (2025).
Bron: Monitor Open Standaarden 2026 (ICTU).
Van de 70 beoordeelde aanbestedingen was het kader Privacy by Design in 6 gevallen (9%) niet van toepassing. In 61 gevallen was het kader van toepassing en gevraagd; dat komt neer op 87 procent van het totaal. Slechts in 3 gevallen was het kader wel van toepassing, maar niet geëist.
Het beeld is bij rijksoverheid en medeoverheden redelijk vergelijkbaar, maar bij medeoverheden iets positiever.
De cijfers laten een duidelijk positiever beeld zien dan bij het kader over hergebruik van overheidsinformatie. In bijna negen op de tien aanbestedingen is ten minste één Privacy-by-Design-element gevraagd.
Deze resultaten suggereren dat Privacy by Design inmiddels grotendeels onderdeel is geworden van de reguliere aanbestedingspraktijk. Daarbij ligt de nadruk echter vooral op juridische borging en organisatorische maatregelen. Expliciete eisen aan privacyvriendelijke systemen, aantoonbare ontwerpkeuzes en structurele dataminimalisatie worden veel minder vaak aangetroffen. De naleving is daarmee breed aanwezig, maar de volwassenheid van de toepassing verschilt sterk tussen aanbestedingen.
Daarbij komt dat in veel aanbestedingen privacy-eisen niet als afzonderlijk ontwerpprincipe zijn uitgewerkt, maar worden opgenomen via bredere kaders zoals GIBIT, ARBIT, of afzonderlijke verwerkersovereenkomsten. Hierdoor zijn privacyverplichtingen vaak contractueel verankerd, ook wanneer zij niet uitgebreid zijn uitgewerkt in het programma van eisen. Ook zien we dat privacy en informatiebeveiliging in de praktijk vaak in samenhang met BIO-, ISO27001- en beveiligingseisen worden uitgevraagd. Hoewel beide nauw met elkaar samenhangen, betekent een hoog niveau van informatiebeveiliging niet automatisch dat ook aan alle uitgangspunten van Privacy by Design wordt voldaan.
Dataminimalisatie wordt in sommige gevallen genoemd, maar meestal zeer op hoofdlijnen. Zelden worden concrete eisen gesteld aan het daadwerkelijk beperken van gegevensverzameling, het uitschakelen van overbodige gegevensverwerkingen of het aantoonbaar onderbouwen van de noodzaak van persoonsgegevens binnen processen. Daardoor blijft onduidelijk hoe het principe van dataminimalisatie doorwerkt in het ontwerp van de oplossing.
Het minst zichtbaar zijn eisen aan privacyvriendelijke architectuur en aantoonbare ontwerpkeuzes. De onderzochte aanbestedingen bevatten nauwelijks expliciete en uitgewerkte eisen over modulaire gegevensverwerking, gegevensscheiding, privacyvriendelijke standaardinstellingen. Bijna nooit wordt ingegaan op of eisen gesteld aan de afwegingen tussen functionaliteit en privacy.
Concluderend kan men stellen dat er vaak sprake is van juridische privacy-compliance, maar minder van aantoonbaar Privacy by Design in de oorspronkelijke betekenis van het begrip.
ICT Kader 3: Inkoopbeleid Opensource
Voor de Rijksoverheid geldt de beleidsregel dat bij aanbesteding in het geval van gelijke geschiktheid de voorkeur uitgaat naar open-sourcesoftware. In feite geldt deze verplichting voor alle overheidsorganisaties. Het kader is moeilijk te operationaliseren; daarom is afgesproken het beoordeelbaar en eenduidig te houden. Er wordt getoetst op de eis "Bij gelijke geschiktheid heeft opensource de voorkeur." Verder wordt er naar aanvullende elementen gekeken, zoals bijvoorbeeld extra gunningspunten voor opensource leveringen en specifieke contractvoorwaarden.
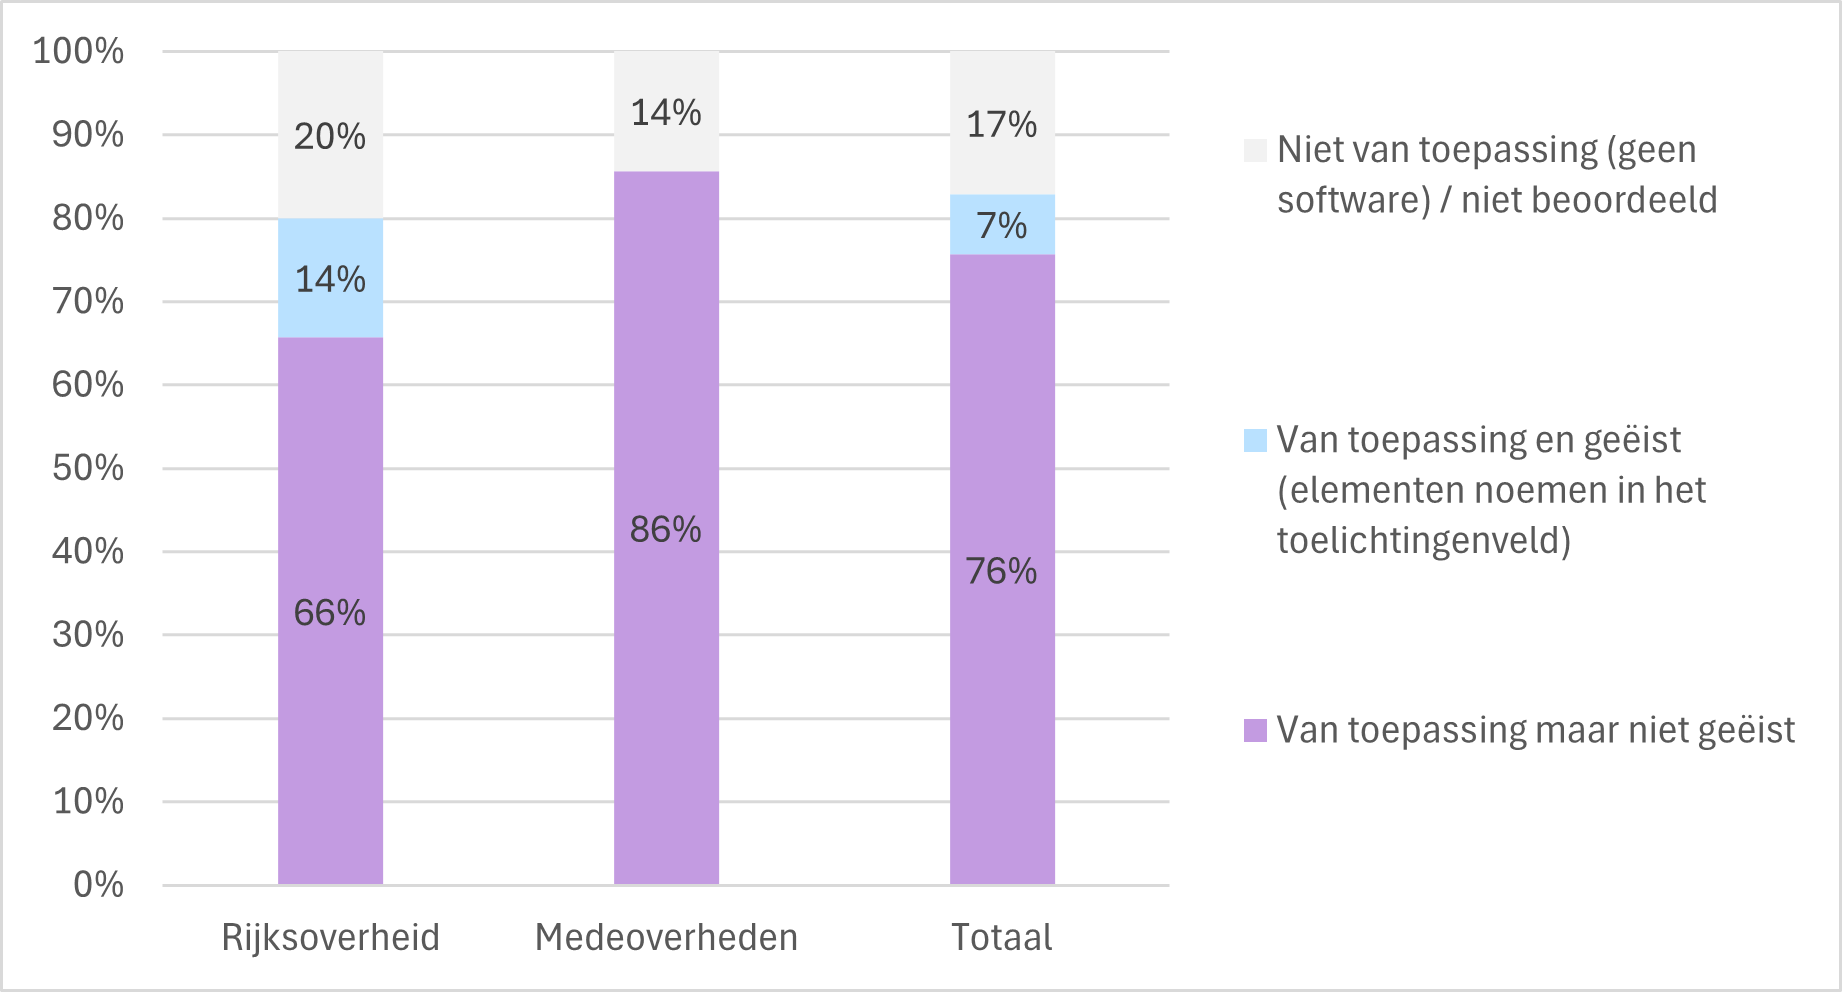
Figuur 3. Inkoopbeleid Open Source (2025).
Bron: Monitor Open Standaarden 2026 (ICTU).
Van de 70 beoordeelde aanbestedingen was het kader Inkoopbeleid Open Source in 12 gevallen niet van toepassing (17%) omdat geen relevante softwarecomponent is vastgesteld. In 5 gevallen (7%) was het kader van toepassing en geëist. In driekwart van de aanbestedingen (76%) was het kader van toepassing maar niet geëist.
Bij de rijksoverheid werd de open-sourcevoorkeur in 14 procent van de gevallen geëist; bij de medeoverheden was dat geen enkele keer het geval. Bij de medeoverheden was het aandeel wel van toepassing maar niet geëist, duidelijk vaker aan de orde dan bij het rijk: 86 om 66 procent.
De cijfers laten zien dat het Inkoopbeleid Open Source maar beperkt wordt toegepast. In ruim driekwart van alle aanbestedingen is software aanwezig, maar ontbreekt een expliciete voorkeur voor open source bij gelijke geschiktheid. De naleving is daarmee zwak, bij medeoverheden nog meer dan bij de rijksoverheid.
Een belangrijk deel van de onderzochte aanbestedingen betreft SaaS-, cloud- of platformoplossingen. In zulke aanbestedingen wordt vaak gekozen voor een functionele uitvraag waarbij de aard van de onderliggende software minder centraal staat. Overwegingen ten aanzien van open source worden dan waarschijnlijk als minder relevant gezien.
De beperkte groep aanbestedingen waar het kader wel is aangetroffen bevindt zich voornamelijk bij de rijksoverheid. Daarbij gaat het meestal om expliciete verwijzingen naar de beleidsregel zelf, het toekennen van een voorkeur aan open source bij gelijke geschiktheid. Bijna nergens worden extra punten toegekend op basis van deze wens. Ook wordt de regel bijna nergens verder uitgewerkt of geconcretiseerd. In één specifiek geval werd de regel opgenomen, om vervolgens te vermelden dat open source bij de aanbestedende partij niet de norm is. Daarmee wordt actief afbreuk gedaan aan de wens. In de meeste gevallen lijkt het opnemen van de regel dus meer een ‘moetje’ dan een serieuze wens.
Tegelijkertijd zijn er dit jaar enkele aanbestedingen die juist expliciet gericht zijn op het verwerven van hulp bij de ontwikkeling van software in open source, en daarmee niet de optie bieden om voor closed source te kiezen.
Ondanks deze uitzonderingen suggereren de resultaten dat open source in de praktijk zelden onderwerp is van een bewuste beleidsmatige afweging tijdens aanbestedingen. Aanbestedende diensten sturen inmiddels wel actief op interoperabiliteit, open standaarden, dataportabiliteit en beperking van leveranciersafhankelijkheid, maar verbinden daar meestal geen expliciete voorkeur voor open-sourceoplossingen aan.
ICT Kader 4: Informatiebeveiliging
Dit is een complex kader om te toetsen. De operationalisatie van dit kader is erop gericht om te bepalen of en in welke mate de ICO-Wizard als hulpmiddel is gebruikt bij het concretiseren van BIO-eisen. In eerste instantie wordt de dienst of het product dat wordt aanbesteed in de ICO Wizard ingevoerd. Vervolgens wordt gekeken of de resulterende teksten (vrijwel) letterlijk terugkomen in de aanbestedingsstukken. Mocht blijken dat de ICO Wizard niet gebruikt is, dan kan in tweede instantie nog wel vastgesteld worden dat er in eigen woorden vergelijkbare en concrete beveiligingseisen zijn gesteld, via BIO, BBN, ISO 27001, NIST, NCSC, CIP-overheid, SOC II, ABDO, GIBIT of eigen informatiebeveiligingsbeleid.
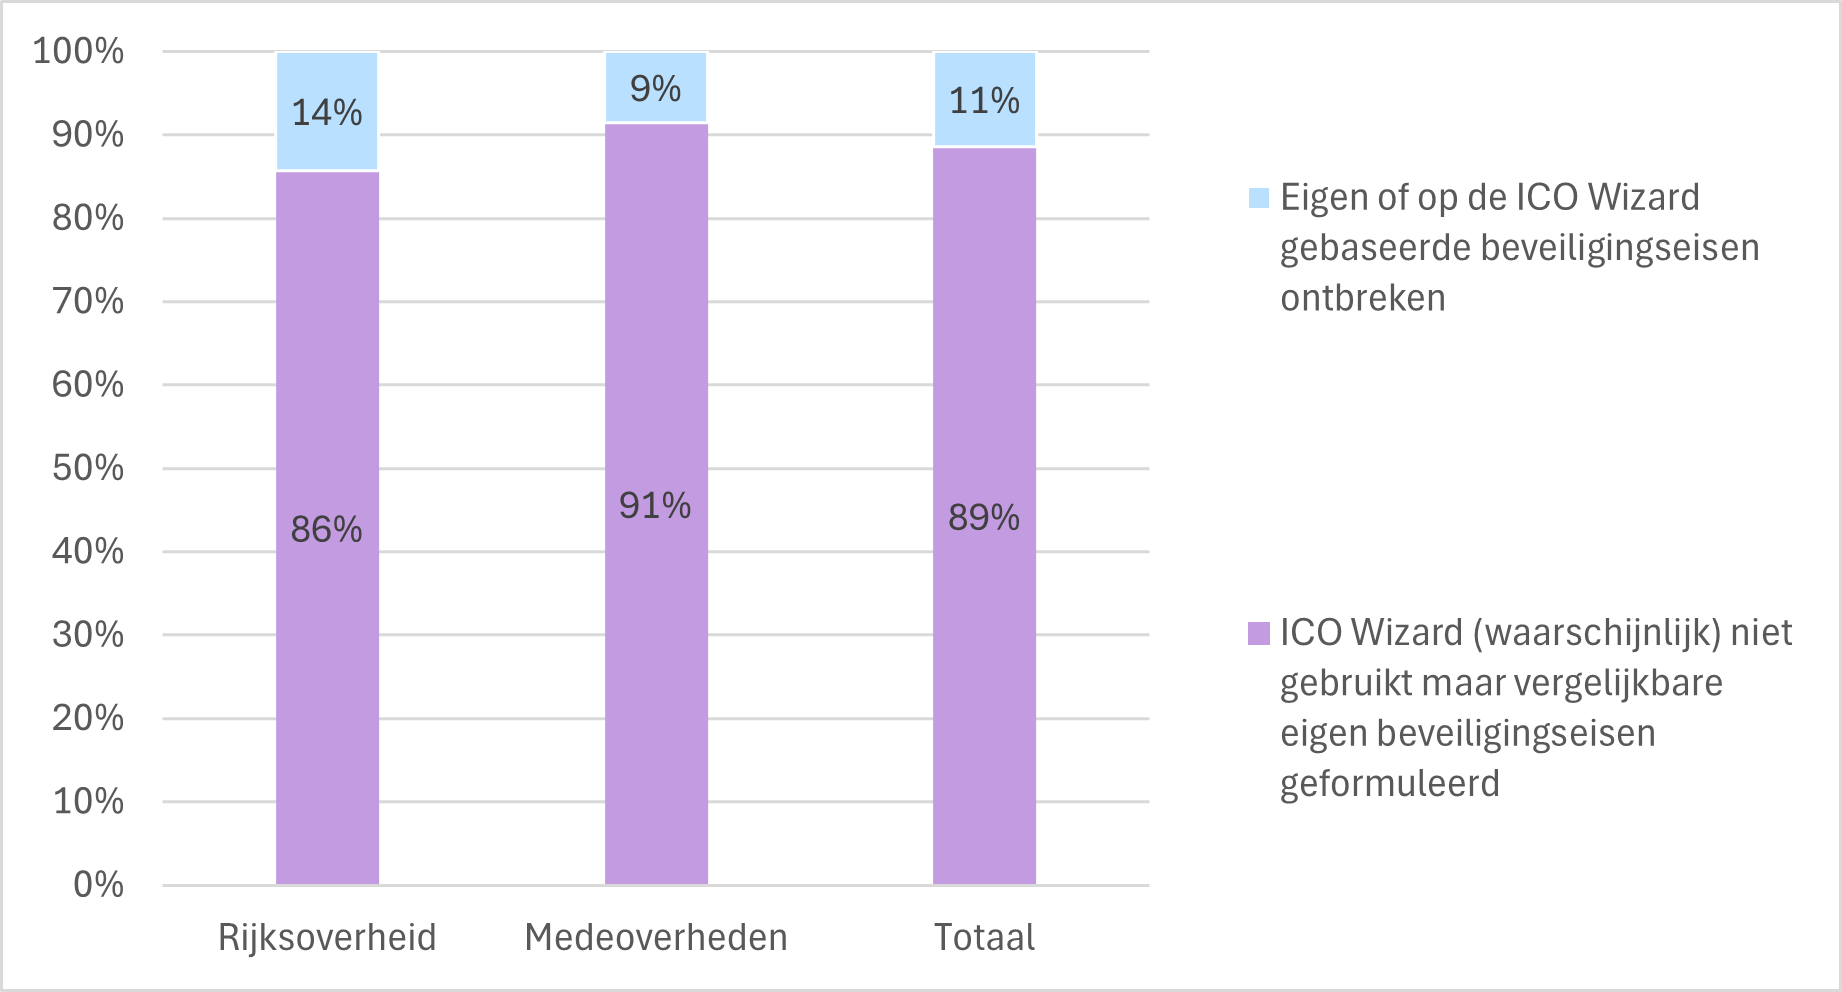
Figuur 4. Informatiebeveiliging (2025).
Bron: Monitor Open Standaarden 2026 (ICTU).
In geen enkele aanbesteding werd een directe verwijzing naar het gebruik van de ICO Wizard aangetroffen. In 62 gevallen, 89 procent van de onderzochte aanbestedingen, was de ICO Wizard waarschijnlijk niet gebruikt, maar waren wel vergelijkbare eigen beveiligingseisen geformuleerd. In 8 van de 70 beoordeelde aanbestedingen werd vastgesteld dat eigen beveiligingseisen of op de ICO Wizard gebaseerde eisen ontbraken (11%). Het verschil tussen rijksoverheid en medeoverheden is beperkt, bij de rijksoverheid ontbreken iets vaker de beveiligingseisen dan bij de medeoverheden (14 om 9%).
In de overgrote meerderheid van de aanbestedingen zijn duidelijke beveiligingseisen opgenomen. Er wordt eigenlijk nooit gerefereerd aan de ICO Wizard, maar er wordt vaak verwezen naar de BIO, soms aangevuld met BBN-niveaus, ISO 27001, NIST, SOC II, NCSC, CIP-overheid of sectorspecifieke kaders zoals ABDO.
Naast generieke normen maken veel organisaties gebruik van eigen beveiligingskaders, architectuurprincipes, ICT-kwaliteitscriteria of standaardvoorwaarden. De inhoudelijke kwaliteit verschilt echter sterk. Sommige aanbestedingen bevatten een uitgebreide en concrete eisenset, waarin bijvoorbeeld concrete eisen worden gesteld aan logging, monitoring, authenticatie, cryptografie, incidentmanagement, certificering, kwetsbaarhedenbeheer en auditrechten. Andere blijven hangen in algemene verwijzingen naar (delen van de) BIO of ISO 27001. Met name grotere uitvoeringsorganisaties, ministeries en gemeenten beschikken vaak over uitgebreide interne beveiligingsrichtlijnen die rechtstreeks in aanbestedingen worden verwerkt. Hierdoor ontstaat een grote variatie in de wijze waarop informatiebeveiliging wordt geformuleerd, terwijl de inhoudelijke strekking vaak vergelijkbaar blijft.
Anders dan bij de kaders rond hergebruik van software en open source lijkt hier geen sprake van een gebrek aan aandacht voor het beleidsdoel. Informatiebeveiliging is vrijwel overal zichtbaar aanwezig in de aanbestedingen. De uitdaging ligt eerder in de uniformiteit, herkenbaarheid en volledigheid van de uitwerking. Daarnaast levert deze manier van werken vaak een zoekplaatje op voor aanbieders. Juist hier kan de ICO Wizard zijn meerwaarde bewijzen. Waar de doelstelling breed wordt onderschreven, lijkt het specifieke hulpmiddel van de ICO Wizard slechts beperkt te zijn doorgedrongen tot de aanbestedingspraktijk.
ICT Kader 5: Rijksbreed Cloud beleid
Voor de Rijksoverheid geldt het rijksbrede cloudbeleid, de medeoverheden hebben vergelijkbare strategieën en raamwerken. In dit kader wordt getoetst op twee vereisten. Ten eerste: is er sprake van een exitstrategie, dat wil zeggen, wordt beschreven hoe de organisatie kan overstappen of terughalen? Ten tweede: is er sprake van het Right-to-Audit, dat wil zeggen wordt het recht om leveranciers te controleren contractueel vastgelegd? Voor het oordeel “wel uitgevraagd” is het voldoende als een van beide elementen is aangetroffen, maar het is natuurlijk wel relevant of alleen exit, alleen audit of beide zijn geregeld.
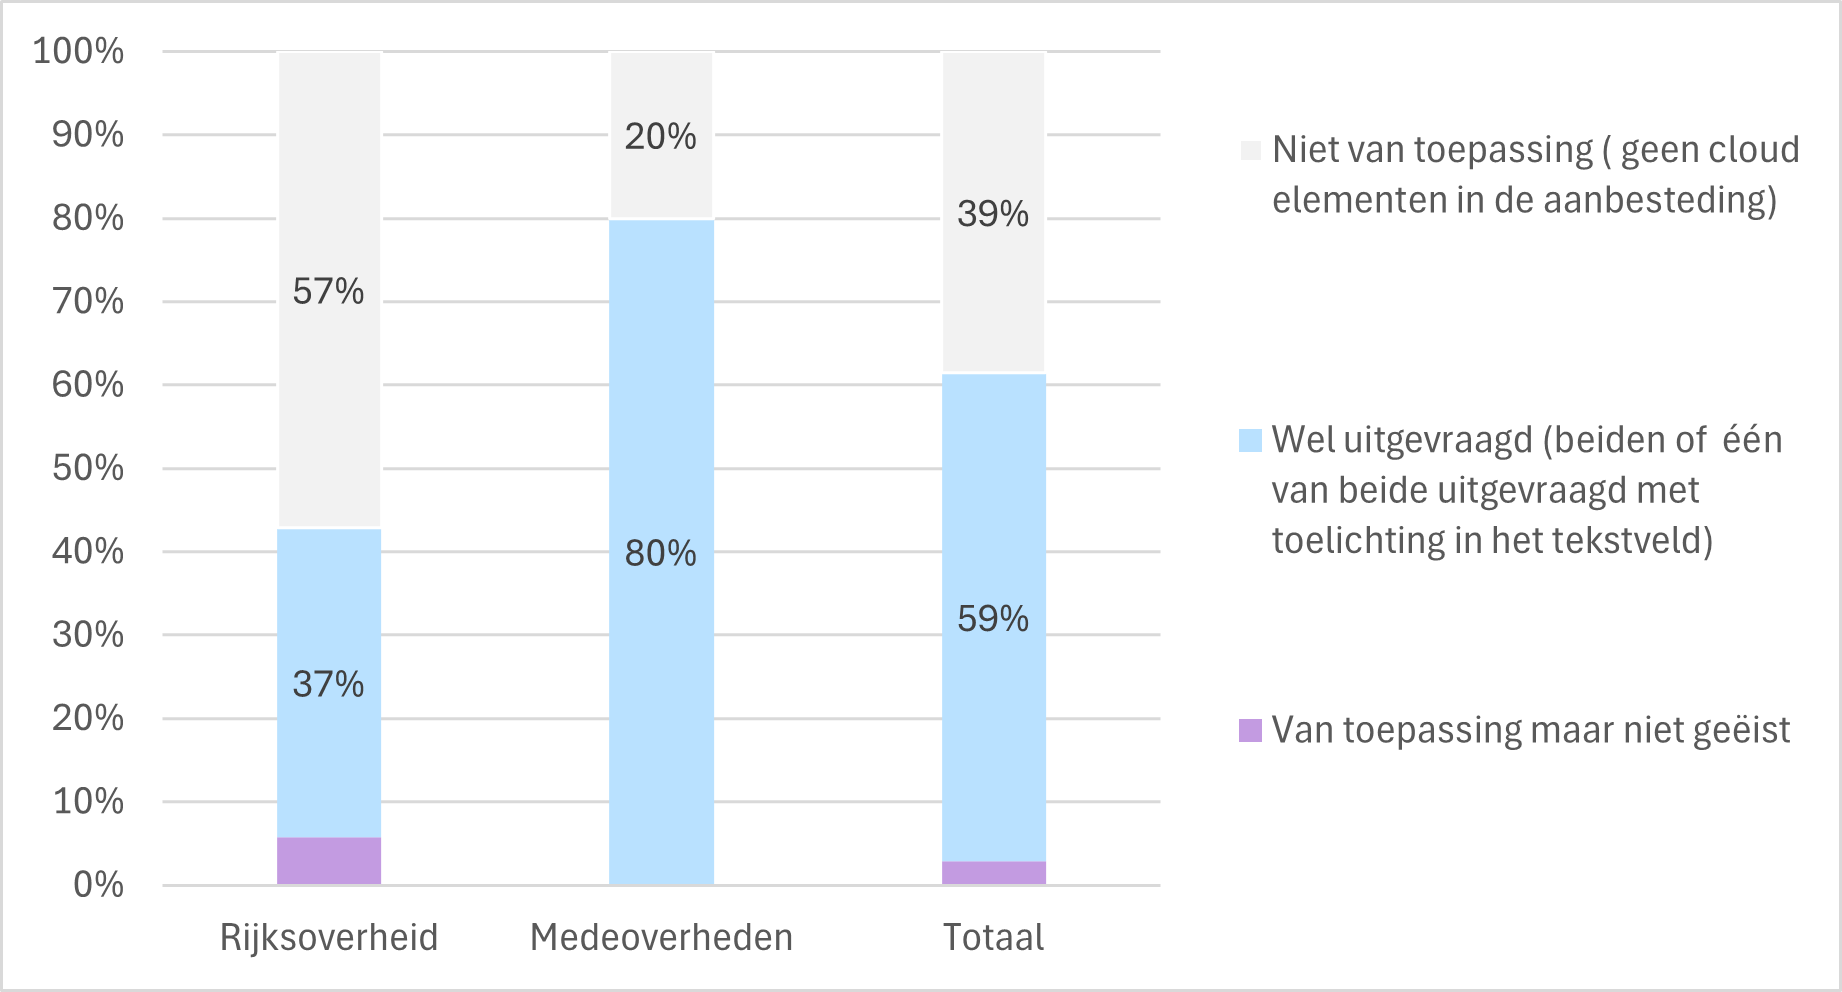
Figuur 5. Rijksbreed Cloudbeleid (2025).
Bron: Monitor Open Standaarden 2026 (ICTU).
In 3 op de 5 aanbestedingen was er sprake van een cloudcomponent, zoals cloudsoftware, SaaS, hosting, online platforms, webportalen of andere cloudachtige dienstverlening. Daar waar het een aanbesteding met een cloudcomponent betrof, werd vrijwel altijd conform het Rijksbreed Cloudbeleid uitgevraagd: in 41 aanbestedingen werden een of beide vereisten — exitstrategie en/of right-to-audit — wel uitgevraagd. Slechts in 2 aanbestedingen werd geen van beide geëist.
Bij de medeoverheden is veel vaker sprake van een cloudcomponent dan bij de rijksoverheid: bij medeoverheden gaat het om 80 procent van de onderzochte aanbestedingen en bij het Rijk maar om 37 procent. Bij de medeoverheden werd bovendien altijd om een of beide vereisten gevraagd. De twee gevallen waarin die niet gevraagd werden, betroffen aanbestedingen van de rijksoverheid.
De cijfers laten zien dat het Rijksbreed Cloudbeleid relatief vaak zichtbaar terugkomt in aanbestedingen waarin cloud aan de orde is. Daarmee lijkt dit kader, vergeleken met bijvoorbeeld hergebruik van software en open source, aanzienlijk beter te landen in aanbestedingsdocumenten.
De relatief hoge naleving van dit kader lijkt samen te hangen met het feit dat cloudspecifieke eisen inmiddels breed zijn ingebed in standaardcontracten en aanbestedingsvoorwaarden. Exitbepalingen, overdracht van gegevens, verwijdering van data en auditrechten worden regelmatig aangetroffen via GIBIT, ARBIT, KANS-aansluitvoorwaarden of standaard verwerkersovereenkomsten. Hierdoor worden belangrijke onderdelen van het cloudbeleid vaak automatisch meegenomen in aanbestedingen.
Verder valt op dat exitstrategieën vaker expliciet en uitgebreider worden uitgewerkt dan auditrechten. Veel aanbestedingen bevatten concrete bepalingen over retransitie, data-export, overdracht van gegevens, ondersteuning bij migratie en verwijdering van data na afloop van het contract. Deze bepalingen moeten voorkomen dat organisaties langdurig aan één leverancier worden gebonden. Daarmee wordt het cloudbeleid in de praktijk vooral ingevuld vanuit risico- en continuïteitsmanagement. Ook verschilt de diepgang van de implementatie. In sommige aanbestedingen zijn exitprocedures en auditrechten gedetailleerd uitgewerkt, inclusief verantwoordelijkheden, termijnen en migratieverplichtingen. In andere aanbestedingen is dat veel minder het geval. Exitbepalingen worden regelmatig gecombineerd met eisen aan informatiebeveiliging, privacy, gegevensbescherming, open standaarden en overdraagbaarheid van documentatie.
Auditrechten zijn wel regelmatig aanwezig, maar worden vaker via standaardvoorwaarden geregeld dan inhoudelijk uitgewerkt. In veel gevallen blijft daardoor onduidelijk wat de reikwijdte van het auditrecht precies is. De beoordelingen laten zien dat auditrechten in verschillende contexten terugkomen: soms als onderdeel van privacy- en AVG-bepalingen, soms vanuit informatiebeveiliging, en soms als instrument voor kwaliteits- of contractmanagement. Deze vormen van auditing zijn niet noodzakelijk vergelijkbaar. Daardoor is weliswaar vaak sprake van een formeel auditrecht, maar is minder goed vast te stellen in hoeverre aanbestedende diensten daadwerkelijk dezelfde mate van controle- en toezichtmogelijkheden op cloudleveranciers afdwingen
ICT Kader 6: Open Standaardenbeleid
Net als de vijf voorgaande ICT-kaders, is het open standaardenbeleid een verplichtend kader dat van toepassing is op ICT-aanbestedingen. Sinds 2008 is het voor onderdelen van de rijksoverheid verplicht om bij de aanschaf van ICT te vragen om de relevante open standaarden. Deze verplichting is later uitgebreid naar medeoverheden en uitvoeringsorganisaties en is in april 2022 door het OBDO voor onbepaalde tijd opnieuw bevestigd. Open standaarden zijn vrij bruikbare specificaties zonder belemmeringen door intellectuele-eigendomsrechten. Forum Standaardisatie beoordeelt standaarden en adviseert over opname op de verplichte of aanbevolen lijst.
De toepassing van open standaarden bevordert risicobeheersing en kwaliteitsborging in combinatie met een marktordenende functie. Zij ondersteunen veiligheid, toegankelijkheid en interoperabiliteit en dragen tegelijkertijd bij aan leveranciersonafhankelijkheid, concurrentie en een opener digitaal ecosysteem (innovatie).
Het belangrijkste beleidsinstrument is de Pas toe of leg uit-lijst: overheidsorganisaties moeten bij ICT-inkoop en -ontwikkeling de relevante verplichte standaarden van de lijst toepassen (Pas-toe). Bij afwijkingen van deze verplichting moeten organisaties zich in hun jaarverslag verantwoorden (Leg-uit).
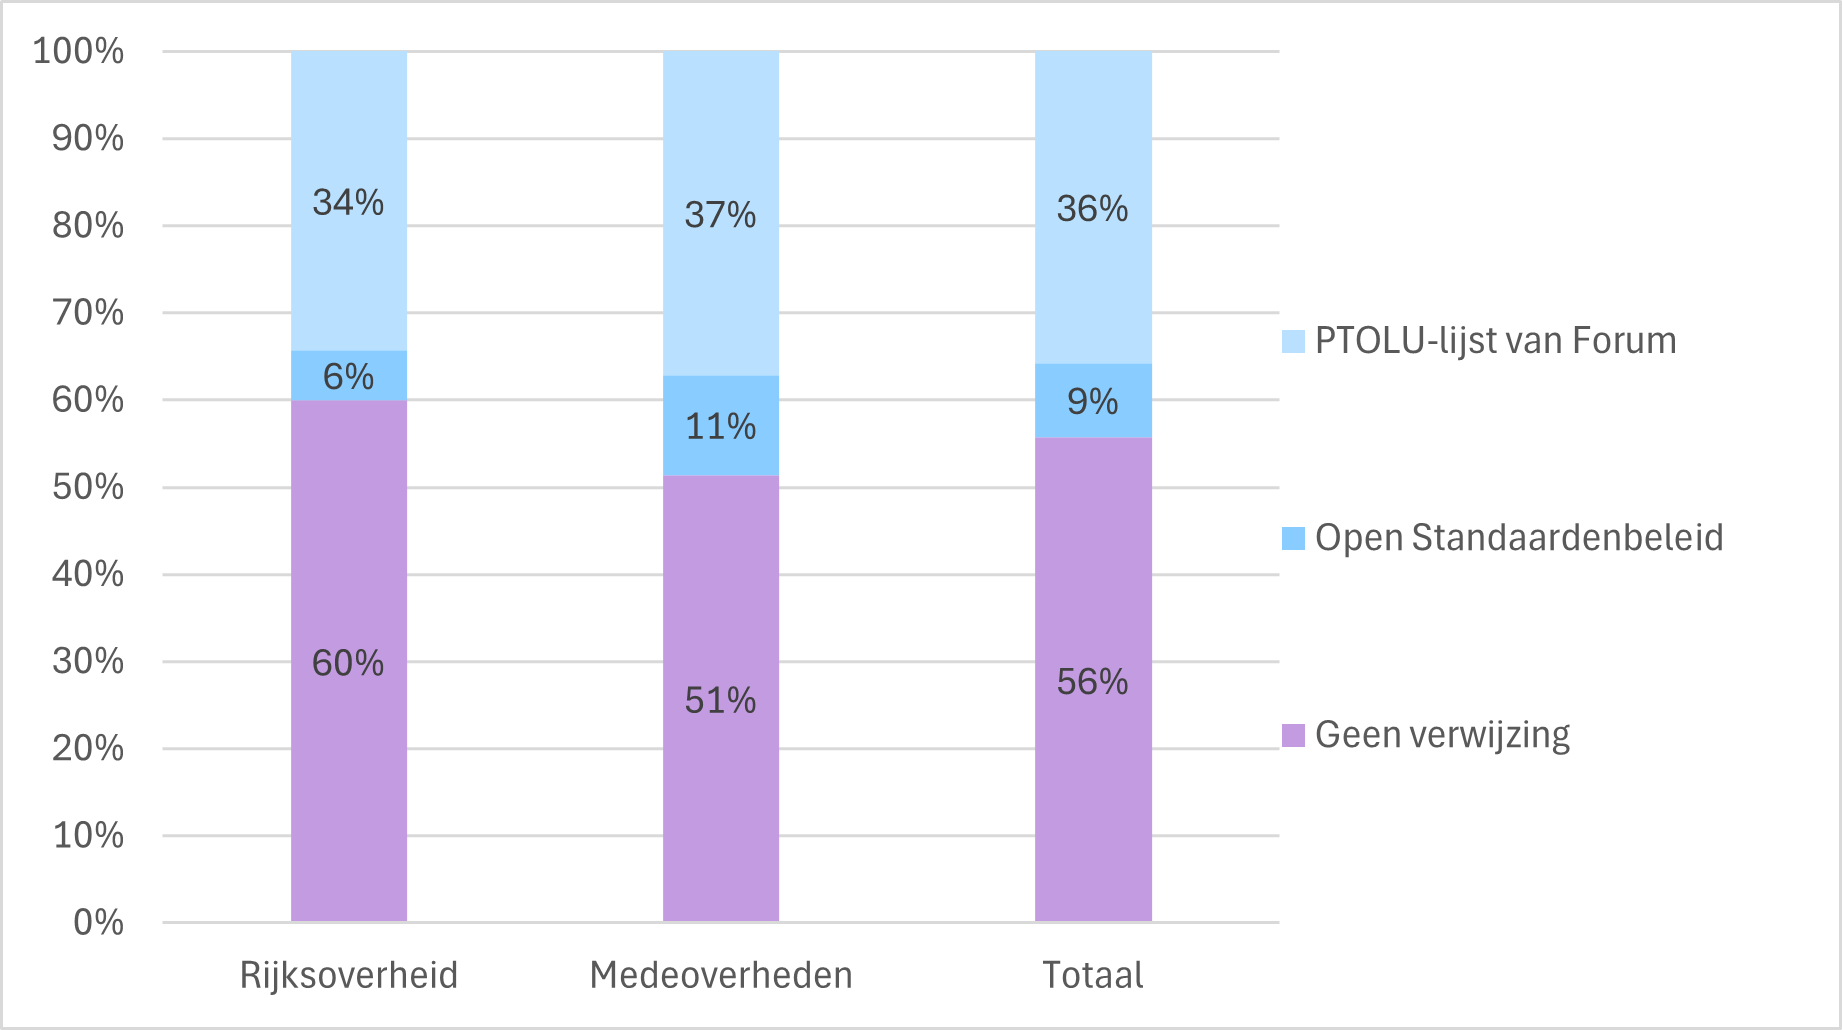
In het reguliere aanbestedingenonderzoek wordt voor de circa 70 aanbestedingen gekeken welke open standaarden relevant waren en of die daadwerkelijk en correct uitgevraagd werden. De operationalisatie ten behoeve van deze rapportage is iets anders. In Figuur 6 wordt het percentage getoond van aanbestedingen waarin expliciet verwezen werd naar de Pas toe of leg uit-lijst of meer in het algemeen naar het Open Standaardenbeleid.
Figuur 6. Verwijzing naar de PTOLU-lijst en het Open Standaardenbeleid (2025).
Bron: Monitor Open Standaarden 2026 (ICTU).
Het open standaardenbeleid is maar beperkt zichtbaar in de onderzochte ICT-aanbestedingen uit 2025: in 56 procent van aanbestedingen wordt niet verwezen naar de Pas toe of leg uit-lijst of naar het open standaardenbeleid. In 36 procent wordt wel naar de lijst verwezen en in 9 procent wordt meer in het algemeen naar het open standaardenbeleid verwezen. Bij medeoverheden wordt iets vaker verwezen dan bij de rijksoverheid (49 om 40 procent). Bij deze cijfers moet bedacht worden dat een expliciete verwijzing naar de lijst of het open standaardenbeleid niet per definitie betekent dat de relevante open standaarden zijn uitgevraagd. Een expliciete verwijzing naar het beleid en de Pas toe of leg uit-lijst kan inkopers en leveranciers er wel toe aanzetten om systematisch na te gaan welke standaarden relevant zijn. Daarmee kan het beleid steviger in het aanbestedingsproces worden verankerd.
De beperkte verwijzing naar het beleid is betekenisvol. Bij een belangrijk deel van de aanbestedingen wordt het open standaardenbeleid niet als herkenbaar en expliciet afwegingskader gebruikt. In vergelijking met de andere ICT-kaders neemt het open standaardenbeleid een tussenpositie in. Het is vaker aanwezig in aanbestedingen dan de beleidsmatige kaders rond open source en hergebruik, maar minder vanzelfsprekend ingebed dan privacy, informatiebeveiliging en cloudvereisten. Ook hier lijkt de meer algemene conclusie op te gaan dat kaders - met hun achterliggende beleidsdoelen - beter worden toegepast wanneer zij vertaald zijn in concrete, herkenbare en routinematig gebruikte aanbestedingseisen en standaardvoorwaarden.
Reflectie op het onderzoek
Het is de eerste keer dat - in het kader van de Monitor Open Standaarden en via de analyse van aanbestedingen - onderzoek wordt gedaan naar de toepassing van het vijftal ICT-kaders. Een korte reflectie op het onderzoek is daarom op zijn plaats.
De vaker geformuleerde relativering is van toepassing dat het in aanbestedingsdocumenten stellen van eisen niet per se betekent dat de gevraagde zaken in de praktijk geïmplementeerd worden (zie bijvoorbeeld onderzoek naar de follow up van aanbestedingen dat eerder werd gedaan in opdracht van Forum Standaardisatie). De toepassing van de kaders hebben wij geoperationaliseerd door per kader te toetsen op het voorkomen van bepaalde begrippen in de aanbestedingsstukken. In het voorbeeld van ICT Kader Privacy van Design, is in de stukken gezocht naar begrippen als dataminimalisatie, privacyvriendelijke architectuur en de verwerkersovereenkomst. Het gegeven dat in een aanbesteding daadwerkelijk om deze zaken gevraagd wordt, hoeft niet te betekenen dat de in de praktijk gemaakte ontwerpkeuzes daadwerkelijk in de geest van Privacy by Design gemaakt worden. Om dat in zijn volledigheid vast te stellen moet verder worden gekeken, niet alleen naar de aanbesteding zelf, maar ook naar de ontwikkel-, implementatie- en beheerfase en de keuzes die daarin gemaakt worden. Daarnaast verdient het aanbeveling om in een vervolgonderzoek het toetsingskader uit te breiden, denk in het geval van Privacy by Design bijvoorbeeld aan privacyvriendelijke standaardinstellingen, bewaartermijnen, toegangsbeheer, gegevensscheiding en pseudonimisering.
In aanvulling op het voorgaande constateren wij dat de operationalisatie van sommige kaders niet eenvoudig is. Het ene kader is van recenter datum (cloud) en specifieker dan het andere (open source). In dat laatste kader zijn de kernbegrippen “gelijke geschiktheid” en “voorkeur”. Dat zijn moeilijk te operationaliseren begrippen. Ze kunnen als standaardzin in aanbestedingsdocumenten worden opgenomen, zonder dat ze in de praktijk de uitkomst van de aanbesteding wezenlijk te beïnvloeden. De Europese Commissie gebruikt een bredere benadering: open-sourceoplossingen worden beoordeeld op gelijkwaardigheid in functionaliteit, totale kosten en cybersecurity, in combinatie met community-deelname, governance en licentie-expertise.
Naast de vraag of de kaders in de praktijk van aanbestedingen worden gebruikt, is het aan te bevelen om in toekomstig onderzoek ook de ICT-kaders zelf verder onder de loep te nemen om te bezien of ze de juiste handvatten bieden voor de verantwoorde inkoop van ICT door overheidsorganisaties.